Détection des Risques & Fraudes
Dans les services financiers, chaque transaction est un arbitrage entre rapidité et sécurité. Vos équipes fraud management jonglent avec des volumes qui explosent : paiements instantanés, ouvertures de compte en ligne, virements SEPA qui doivent passer en quelques secondes. Pendant ce temps, les fraudeurs professionnalisent leurs attaques : usurpation d’identité, prise de contrôle de compte, fraude au virement fournisseur.
Le régulateur, lui, attend des preuves de vigilance constante : traçabilité, reporting, justification de chaque décision. Vos analystes passent leurs journées à trier des alertes, sans moyen de distinguer d’emblée les faux positifs. Les vrais cas suspects se noient dans le bruit. Les règles statiques héritées d’une autre époque ne détectent plus les schémas actuels.
Et quand vous bloquez trop de transactions légitimes, c’est le service client qui prend : réclamations, clients perdus, image dégradée. La pression vient de partout : direction générale qui veut limiter les pertes, métiers qui veulent fluidifier le parcours, conformité qui exige des contrôles renforcés. Trois injonctions contradictoires, un même système à faire tenir.
Cette solution appartient à la famille Données, Référentiels & Reporting.
Les défis qui freinent votre performance
Les outils en place montrent leurs limites. Le moteur de règles historique, maintenu par une personne qui connaît son fonctionnement par cœur, génère trop d’alertes pour être exploitable. Les équipes complètent avec des extractions dans un tableur pour croiser les données manuellement : chronophage et source d’erreurs. Les solutions packagées des grands éditeurs promettent l’IA miracle, mais demandent une intégration longue et des données parfaitement propres que vous n’avez pas.Les prestataires généralistes déploient des règles standard qui ne collent pas à votre typologie de clients ni à vos produits spécifiques.Résultat : vous détectez la fraude après qu’elle a eu lieu, lors du rapprochement comptable. Le temps de réaction se compte en jours, pas en millisecondes. Les pertes s’accumulent, et chaque incident alourdit le dossier pour le prochain audit.
Notre approche technique
Notre approche repose sur trois niveaux de détection qui travaillent ensemble.
Le premier évalue chaque transaction en temps réel, contre un ensemble de règles métier que vos analystes peuvent modifier sans toucher au code. Le deuxième niveau construit un profil comportemental par client : habitudes de connexion, patterns de dépenses, géolocalisation cohérente. Un écart significatif déclenche une alerte contextuelle, pas une règle aveugle.
Le troisième niveau corrèle les signaux faibles sur plusieurs comptes ou plusieurs jours pour détecter les schémas organisés : réseaux de mules, fraudes en série. L’isolation automatique met en quarantaine les transactions suspectes sans bloquer le flux global : le client légitime continue d’opérer, seule l’opération douteuse attend une validation. Les analystes reçoivent des alertes enrichies avec le contexte complet : historique, score de risque, éléments déclencheurs : pour décider vite et bien.
Le système apprend de leurs décisions pour affiner ses seuils.
Analyse Basse Latence
Évaluation du risque au moment de la transaction, sans ralentir le paiement.
Moteur de Règles Ajustables
Interface permettant à vos experts de modifier les règles de détection en toute autonomie.
Détection Comportementale
Identification d’anomalies de vitesse de saisie ou de changements d’appareil (Device Fingerprinting).
Isolation Automatique
Blocage ou demande d’authentification forte (3D Secure) uniquement lorsque le score le justifie.
Architecture technique
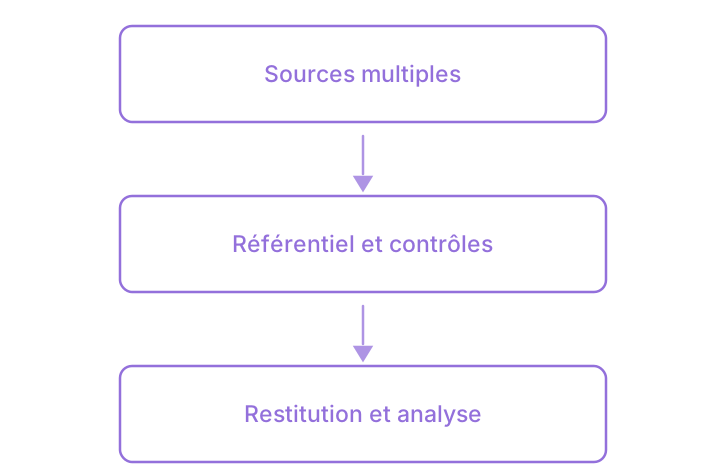
Plusieurs sources, un référentiel qui les arbitre, puis l’analyse : Open Data des Collectivités et Traçabilité & Généalogie des Lots procèdent de cette même chaîne.
- Analyse Basse LatenceÉvaluation du risque au moment de la transaction, sans ralentir le paiement.
- Moteur de Règles AjustablesInterface permettant à vos experts de modifier les règles de détection en toute autonomie.
- Détection ComportementaleIdentification d’anomalies de vitesse de saisie ou de changements d’appareil (Device Fingerprinting).
- Isolation AutomatiqueBlocage ou demande d’authentification forte (3D Secure) uniquement lorsque le score le justifie.
Intégration fluide et sans friction
Votre core banking, votre système de paiement, vos outils de KYC : ils restent en place. Nous nous branchons en écoute sur vos flux existants, sans modifier vos chaînes de traitement validées. L’intégration passe par des connecteurs standards (API REST, files MQ, bus d’événements selon votre architecture). Les premières règles tournent en mode observation : elles scorent sans bloquer, le temps de calibrer les seuils avec vos équipes.
Pas de migration, pas de remplacement brutal. Votre patrimoine applicatif est respecté, on ajoute une couche d’intelligence sans tout reconstruire.
Cartographie des flux et risques
Analyse de vos canaux de paiement, historique de fraude, règles existantes et points de friction actuels avec vos équipes métier et IT.
Déploiement en observation
Le moteur tourne en parallèle de votre système actuel, score les transactions sans les bloquer. On mesure la pertinence des alertes avant de durcir les seuils.
Calibrage et activation progressive
Ajustement des seuils avec vos analystes, activation du blocage automatique par type d’opération, du moins risqué au plus sensible.
Transfert et autonomie
Formation de vos équipes à l’ajustement des règles, documentation des procédures, support pendant les premiers mois de fonctionnement nominal.
Des résultats mesurables pour l'organisation
- Moins de faux positifs à traiter par les analystes
- Détection au moment de la transaction plutôt qu’au rapprochement comptable
- Blocage des transactions légitimes contenu par le score de risque
- Traçabilité complète des décisions pour les audits réglementaires
- Analystes concentrés sur les cas réels plutôt que sur le tri des alertes
- Pertes liées à la fraude réduites par une détection plus précoce
Clarifier votre prise de décision
Comment vos règles s’adaptent à nos produits spécifiques sans des mois de paramétrage ?
Le calibrage des règles antifraude part de vos données historiques : fraudes avérées et transactions légitimes. Les premiers seuils sont calés sur vos cas réels. Vos analystes ajustent ensuite les règles via une interface métier, sans dépendre de l’informatique pour chaque modification.
Que se passe-t-il si le système tombe ? On bloque tous les paiements ?
Le dispositif de détection fonctionne en mode fail-open paramétrable : si la détection est indisponible, les transactions passent avec un marqueur de revue ultérieure plutôt que d’être bloquées. Vous choisissez le comportement par type d’opération, selon votre tolérance au risque.